Domain ekrg.de kaufen?
Wir ziehen mit dem Projekt
ekrg.de um.
Sind Sie am Kauf der Domain
ekrg.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ekrg.de kaufen?
Wie können Log-Analysen verwendet werden, um Sicherheitsvorfälle in einem Netzwerk zu identifizieren und zu untersuchen?
Log-Analysen können verwendet werden, um verdächtige Aktivitäten in Netzwerkprotokollen zu erkennen. Durch die Analyse von Log-Daten können Anomalien und ungewöhnliche Muster identifiziert werden, die auf Sicherheitsvorfälle hinweisen. Auf diese Weise können Sicherheitsteams schnell reagieren, um Bedrohungen zu erkennen, zu untersuchen und zu bekämpfen. **
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Ähnliche Suchbegriffe für Sicherheitsvorfälle
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:
-
EFB Elektronik USB3.2 Netzwerk Adapter, C-Stecker- Buchse (USB-C, RJ45 (1x)), Netzwerk Adapter, SchwarzDer USB 3.2 Netzwerk Adapter von EFB Elektronik ist eine leistungsstarke Lösung für die Verbindung von Geräten über Ethernet. Mit einem Typ-C Stecker und einer RJ45 Buchse ermöglicht dieser Adapter eine Datenübertragungsrate von bis zu 2,5 Gbit/s, was ihn ideal für Anwendungen macht, die hohe Bandbreiten erfordern. Der Adapter ist extern und bietet eine einfache Plug-and-Play-Installation, die mit verschiedenen Betriebssystemen kompatibel ist, darunter Microsoft Windows und Apple MacOS. Mit einer Länge von 0,15 Metern ist er kompakt und leicht zu transportieren, was ihn zu einer praktischen Wahl für den Einsatz zu Hause oder unterwegs macht. Der Adapter unterstützt mehrere Ethernet-Standards, darunter 10Base-T, 100Base-TX, 1000Base-T und 2.5 GBase-T, was eine flexible Nutzung in unterschiedlichen Netzwerkanforderungen ermöglicht. - Unterstützt Datenübertragungsraten von bis zu 2,5 Gbit/s - Kompatibel mit verschiedenen Ethernet-Standards (10M/100M/1G/2.5G) - Einfache Plug-and-Play-Installation ohne zusätzliche Treiber - Kompakte Bauweise mit einer Länge von 0,15 Metern für einfache Handhabung.32,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EFB Elektronik VKA8 Gehäuse inkl. Montagesatz 10DA (Kabel Zubehör), Zubehör NetzwerkDas VKA8 Gehäuse von EFB Elektronik ist eine hochwertige Lösung für Netzwerkzubehör, das speziell für die sichere und effiziente Unterbringung von Kabeln und anderen Komponenten entwickelt wurde. Es wird mit einer Grundplatte und dem Montagesatz 10DA geliefert, was die Installation und Montage erleichtert. Mit einem durchdachten Design bietet das Gehäuse ausreichend Platz für die Organisation von Kabeln und sorgt gleichzeitig für eine ordentliche und aufgeräumte Umgebung. Die Verwendung von robusten Materialien gewährleistet eine lange Lebensdauer und Zuverlässigkeit, während die kompakte Bauweise eine flexible Platzierung ermöglicht. Dieses Gehäuse ist ideal für den Einsatz in verschiedenen Netzwerkumgebungen, sei es in Büros, Rechenzentren oder industriellen Anwendungen. - Inklusive Grundplatte für einfache Installation - Montagesatz 10DA für vielseitige Anwendungsmöglichkeiten - Robuste Bauweise für hohe Langlebigkeit und Zuverlässigkeit.148,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **
-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
-
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **
-
Wie können Unternehmen ihre Incident Response-Strategie optimieren, um effektiv auf Sicherheitsvorfälle reagieren zu können?
Unternehmen können ihre Incident Response-Strategie optimieren, indem sie klare Prozesse und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Reaktionen implementieren. Zudem sollten sie regelmäßige Simulationen von Sicherheitsvorfällen durchführen, um die Reaktionsfähigkeit zu testen und zu verbessern. Eine kontinuierliche Überwachung der IT-Infrastruktur und ein schneller Informationsaustausch mit relevanten Partnern sind ebenfalls entscheidend für eine effektive Reaktion auf Sicherheitsvorfälle. **
Welche Gegenmaßnahmen können ergriffen werden, um Sicherheitsvorfälle in einem Unternehmen zu verhindern oder zu bekämpfen?
1. Implementierung von Firewalls, Antivirensoftware und regelmäßigen Sicherheitsupdates, um Cyberangriffe zu verhindern. 2. Schulung der Mitarbeiter in Bezug auf sicheres Verhalten im Umgang mit sensiblen Daten und Phishing-Attacken. 3. Einrichtung eines Notfallplans und regelmäßige Sicherheitsaudits, um schnell auf Sicherheitsvorfälle reagieren zu können. **
Wie kann ein effektives Log-Management dabei helfen, Sicherheitsvorfälle frühzeitig zu erkennen und zu verhindern?
Ein effektives Log-Management ermöglicht die zentrale Erfassung, Analyse und Überwachung von Protokolldaten aus verschiedenen Systemen und Anwendungen. Durch die Echtzeitüberwachung von Log-Daten können verdächtige Aktivitäten frühzeitig erkannt und entsprechende Maßnahmen ergriffen werden. Zudem ermöglicht ein effektives Log-Management die Identifizierung von Sicherheitslücken und die Implementierung von präventiven Maßnahmen zur Verhinderung von Sicherheitsvorfällen. **
Top-Angebote
Produkte zum Begriff Sicherheitsvorfälle:
-
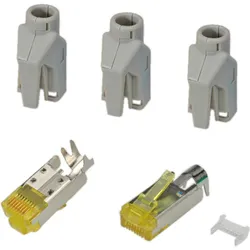
EFB Elektronik RJ45-Hirose Stecker (Netzwerkkabel Stecker), Zubehör NetzwerkDer RJ45-Hirose Stecker von EFB Elektronik ist ein hochwertiges Netzwerkzubehör, das speziell für die Verwendung mit Litzenkabeln der AWG26 oder AWG27 entwickelt wurde. Dieser Stecker ist für Anwendungen der Kategorie 6A und der Klasse EA geeignet und bietet eine zuverlässige Verbindung für anspruchsvolle Netzwerkumgebungen. Die aufwändige Schirmung sorgt für eine optimale Signalübertragung und minimiert Störungen, was ihn ideal für professionelle Anwendungen macht. Im Lieferumfang ist eine Knickschutztülle enthalten, die den Stecker zusätzlich schützt und die Lebensdauer erhöht. Die Verpackungseinheit umfasst 50 Stück, was eine praktische Lösung für grössere Projekte oder Installationen darstellt. Es ist wichtig zu beachten, dass andere Knickschutztüllen nicht mit diesen HiRose Steckern verwendet werden sollten, um die Funktionalität und Sicherheit zu gewährleisten. - Geeignet für Kat. 6A / Class EA Anwendungen - Aufwändige Schirmung für optimale Signalübertragung - Inklusive Knickschutztülle zum Schutz des Steckers - Verpackungseinheit mit 50 Stück für grössere Projekte.76,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EFB Elektronik Stecker STP VPE100 (Netzwerkkabel Stecker), Zubehör NetzwerkBis zu 250 MHz (Cat.6) für Litzenleitungen. Geschirmtes Design. Kernisolierung ca. 0,9 - 1,0 mm. Maximale Kabeldurchmesser 6,2 mm. Geeignete Handwerkzeuge: DCW1003 und DCW1003.1. Kabelbiegeentlastung nicht im Lieferumfang enthalten. Hauptmerkmale: - Funktionen: RJ-45 Stecker - Produktfarbe: Silber - Kabelstandard: Cat6 - Abschirmung: Stecker Ja - Verpackungsinhalt: Menge pro Packung 100 Stück.83,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
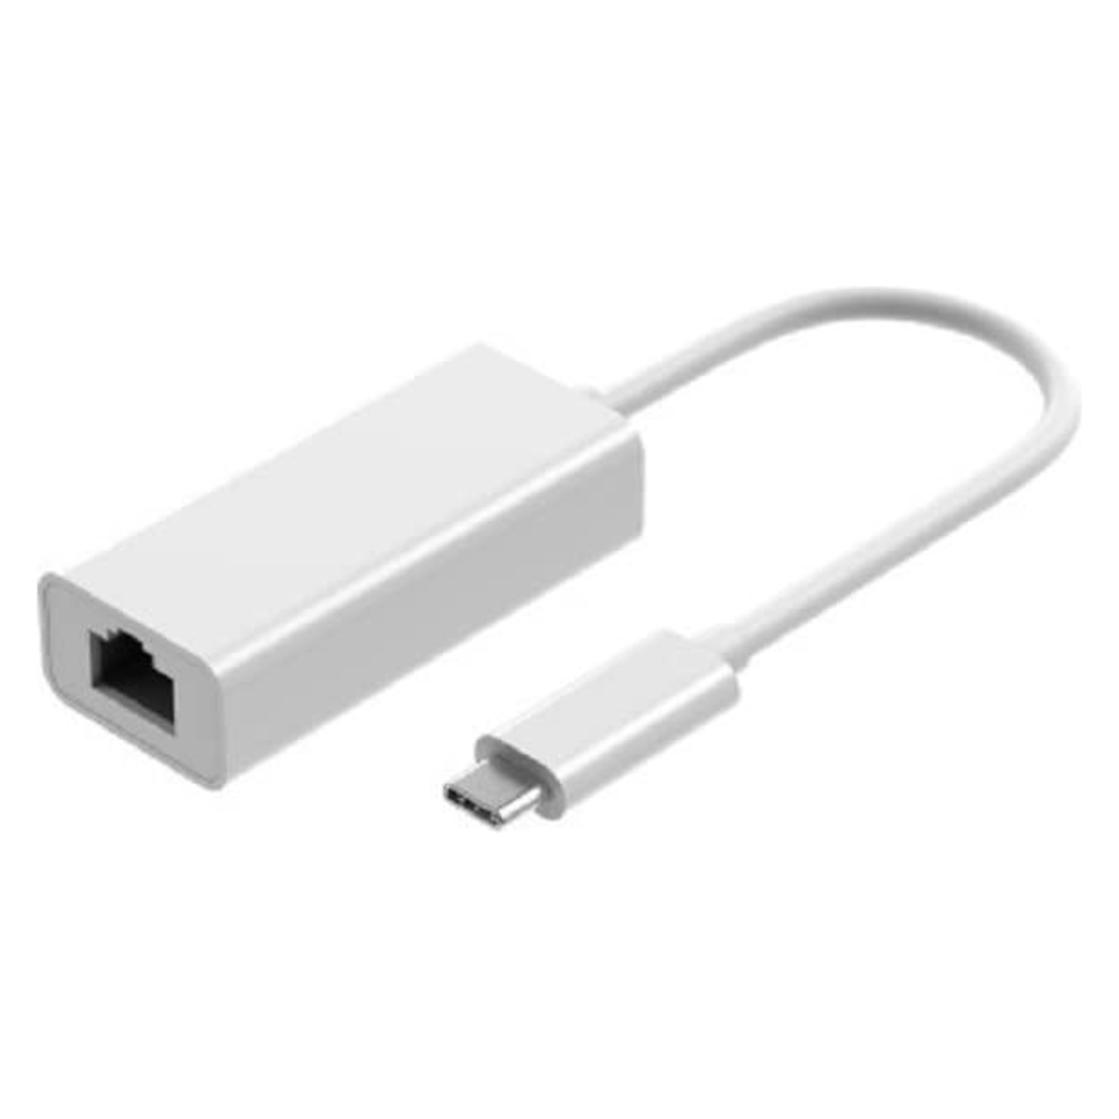
EFB Elektronik USB3.2 Netzwerk Adapter, C-Stecker- Buchse (USB-C, RJ45 (1x)), Netzwerk Adapter, SchwarzDer USB 3.2 Netzwerk Adapter von EFB Elektronik ist eine leistungsstarke Lösung für die Verbindung von Geräten über Ethernet. Mit einem Typ-C Stecker und einer RJ45 Buchse ermöglicht dieser Adapter eine Datenübertragungsrate von bis zu 2,5 Gbit/s, was ihn ideal für Anwendungen macht, die hohe Bandbreiten erfordern. Der Adapter ist extern und bietet eine einfache Plug-and-Play-Installation, die mit verschiedenen Betriebssystemen kompatibel ist, darunter Microsoft Windows und Apple MacOS. Mit einer Länge von 0,15 Metern ist er kompakt und leicht zu transportieren, was ihn zu einer praktischen Wahl für den Einsatz zu Hause oder unterwegs macht. Der Adapter unterstützt mehrere Ethernet-Standards, darunter 10Base-T, 100Base-TX, 1000Base-T und 2.5 GBase-T, was eine flexible Nutzung in unterschiedlichen Netzwerkanforderungen ermöglicht. - Unterstützt Datenübertragungsraten von bis zu 2,5 Gbit/s - Kompatibel mit verschiedenen Ethernet-Standards (10M/100M/1G/2.5G) - Einfache Plug-and-Play-Installation ohne zusätzliche Treiber - Kompakte Bauweise mit einer Länge von 0,15 Metern für einfache Handhabung.32,53 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Log-Analysen verwendet werden, um Sicherheitsvorfälle in einem Netzwerk zu identifizieren und zu untersuchen?
Log-Analysen können verwendet werden, um verdächtige Aktivitäten in Netzwerkprotokollen zu erkennen. Durch die Analyse von Log-Daten können Anomalien und ungewöhnliche Muster identifiziert werden, die auf Sicherheitsvorfälle hinweisen. Auf diese Weise können Sicherheitsteams schnell reagieren, um Bedrohungen zu erkennen, zu untersuchen und zu bekämpfen. **
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle wie Datenlecks oder Cyberangriffe reagieren? Was sind bewährte Verfahren für die Reaktion auf Sicherheitsvorfälle in einer Organisation?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die Bewältigung von Vorfällen zuständig ist. Es ist wichtig, klare Richtlinien und Prozesse für die Reaktion auf Vorfälle zu haben und regelmäßige Schulungen für Mitarbeiter durchzuführen. Zudem sollte das Unternehmen eine umfassende Sicherheitsstrategie implementieren, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann ein Unternehmen effektiv auf Sicherheitsvorfälle reagieren und seine Systeme und Daten schützen? Welche proaktiven Maßnahmen können Unternehmen treffen, um sich auf potenzielle Sicherheitsvorfälle vorzubereiten?
Ein Unternehmen kann effektiv auf Sicherheitsvorfälle reagieren, indem es ein Incident Response Team einrichtet, das für die schnelle Identifizierung, Untersuchung und Behebung von Vorfällen verantwortlich ist. Zudem sollten regelmäßige Sicherheitsschulungen für Mitarbeiter durchgeführt werden, um das Bewusstsein für Sicherheitsrisiken zu schärfen. Als proaktive Maßnahmen können Unternehmen regelmäßige Sicherheitsaudits durchführen, Schwachstellen scannen, Firewalls und Antivirensoftware implementieren und ein Notfallwiederherstellungsplan erstellen. **
-
Wie können Unternehmen ihre Incident Response Prozesse optimieren, um angemessen auf Sicherheitsvorfälle zu reagieren?
Unternehmen können ihre Incident Response Prozesse optimieren, indem sie klare Richtlinien und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Prozessen implementieren. Zudem sollten sie regelmäßige Tests und Übungen durchführen, um die Effektivität der Prozesse zu überprüfen und Verbesserungspotenziale zu identifizieren. Eine enge Zusammenarbeit mit externen Experten und Behörden kann ebenfalls dazu beitragen, eine schnelle und angemessene Reaktion auf Sicherheitsvorfälle zu gewährleisten. **
Ähnliche Suchbegriffe für Sicherheitsvorfälle
-
EFB Elektronik VKA8 Gehäuse inkl. Montagesatz 10DA (Kabel Zubehör), Zubehör NetzwerkDas VKA8 Gehäuse von EFB Elektronik ist eine hochwertige Lösung für Netzwerkzubehör, das speziell für die sichere und effiziente Unterbringung von Kabeln und anderen Komponenten entwickelt wurde. Es wird mit einer Grundplatte und dem Montagesatz 10DA geliefert, was die Installation und Montage erleichtert. Mit einem durchdachten Design bietet das Gehäuse ausreichend Platz für die Organisation von Kabeln und sorgt gleichzeitig für eine ordentliche und aufgeräumte Umgebung. Die Verwendung von robusten Materialien gewährleistet eine lange Lebensdauer und Zuverlässigkeit, während die kompakte Bauweise eine flexible Platzierung ermöglicht. Dieses Gehäuse ist ideal für den Einsatz in verschiedenen Netzwerkumgebungen, sei es in Büros, Rechenzentren oder industriellen Anwendungen. - Inklusive Grundplatte für einfache Installation - Montagesatz 10DA für vielseitige Anwendungsmöglichkeiten - Robuste Bauweise für hohe Langlebigkeit und Zuverlässigkeit.148,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
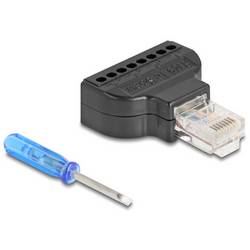
Delock RJ45 Netzwerk Adapter Kabel [1x RJ45-Stecker - 1x Buchse] Schwarz 90654Dieser Adapter von Delock kann zum Anschluss diverser Netzwerkgeräte verwendet werden. Über den Terminalblock werden Litzen mit abisolierten Enden angeschlossen. Mit Schraubendreher Ein passender Schraubendreher ist im Packungsinhalt enthalten, um die Installation zu erleichtern und die Adern sicher im Terminalblock zu befestigen.16,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie können Logfile-Daten effektiv ausgewertet werden, um Sicherheitsvorfälle zu identifizieren und Leistungsanalysen durchzuführen?
Logfile-Daten können effektiv ausgewertet werden, indem sie mit speziellen Tools analysiert werden, die Muster und Anomalien erkennen. Durch die Überwachung von Protokollen in Echtzeit können Sicherheitsvorfälle schnell identifiziert und entsprechende Maßnahmen ergriffen werden. Zudem können Leistungsanalysen durchgeführt werden, um Engpässe oder ineffiziente Prozesse zu identifizieren und zu optimieren. **
-
Wie können Unternehmen ihre Incident Response-Strategie optimieren, um effektiv auf Sicherheitsvorfälle reagieren zu können?
Unternehmen können ihre Incident Response-Strategie optimieren, indem sie klare Prozesse und Verantwortlichkeiten festlegen, regelmäßige Schulungen für Mitarbeiter durchführen und Tools zur Automatisierung von Reaktionen implementieren. Zudem sollten sie regelmäßige Simulationen von Sicherheitsvorfällen durchführen, um die Reaktionsfähigkeit zu testen und zu verbessern. Eine kontinuierliche Überwachung der IT-Infrastruktur und ein schneller Informationsaustausch mit relevanten Partnern sind ebenfalls entscheidend für eine effektive Reaktion auf Sicherheitsvorfälle. **
-
Welche Gegenmaßnahmen können ergriffen werden, um Sicherheitsvorfälle in einem Unternehmen zu verhindern oder zu bekämpfen?
1. Implementierung von Firewalls, Antivirensoftware und regelmäßigen Sicherheitsupdates, um Cyberangriffe zu verhindern. 2. Schulung der Mitarbeiter in Bezug auf sicheres Verhalten im Umgang mit sensiblen Daten und Phishing-Attacken. 3. Einrichtung eines Notfallplans und regelmäßige Sicherheitsaudits, um schnell auf Sicherheitsvorfälle reagieren zu können. **
-
Wie kann ein effektives Log-Management dabei helfen, Sicherheitsvorfälle frühzeitig zu erkennen und zu verhindern?
Ein effektives Log-Management ermöglicht die zentrale Erfassung, Analyse und Überwachung von Protokolldaten aus verschiedenen Systemen und Anwendungen. Durch die Echtzeitüberwachung von Log-Daten können verdächtige Aktivitäten frühzeitig erkannt und entsprechende Maßnahmen ergriffen werden. Zudem ermöglicht ein effektives Log-Management die Identifizierung von Sicherheitslücken und die Implementierung von präventiven Maßnahmen zur Verhinderung von Sicherheitsvorfällen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.